Rançongiciel en PME : prévenir et réagir
Comment un rançongiciel entre dans une PME, les mesures qui comptent, les premiers gestes, la question de la rançon et la notification à la CNIL.
Sommaire de l’article
- Comment une PME se fait-elle attaquer ?
- Quelles mesures comptent vraiment ?
- Les sauvegardes : la mesure décisive
- Les comptes et la double authentification
- Mises à jour, droits et accès extérieurs
- Les équipes
- Que préparer avant l’incident ?
- Quels sont les premiers gestes en cas d’attaque ?
- Faut-il payer la rançon ?
- Qui prévenir, et dans quels délais ?
- Questions fréquentes
- Un antivirus suffit-il à me protéger ?
- Peut-on récupérer ses fichiers sans payer ?
- Faut-il éteindre les ordinateurs tout de suite ?
- Faut-il prévenir la CNIL si mes fichiers sont seulement chiffrés, sans copie ?
- Mon site internet est-il concerné ?
Un rançongiciel bloque l’accès à vos fichiers ou à vos systèmes, ou les copie, puis réclame de l’argent. Pour une PME, les mesures qui comptent le plus sont des sauvegardes déconnectées dont la restauration est testée, la double authentification sur les accès à distance, les mises à jour et des droits d’accès limités. En cas d’attaque : isoler les machines du réseau sans les éteindre (sauf chiffrement en cours), conserver les preuves, ne pas payer, porter plainte, et notifier la CNIL, si possible dans les 72 heures, lorsque des données personnelles sont touchées et que la violation présente un risque pour les personnes (en cas de doute, notifiez).
Cet article suit la fiche de Cybermalveillance.gouv.fr sur les rançongiciels, mise à jour le 7 mai 2026, et deux pages de la CNIL. Il y ajoute ce que nous conseillons de préparer avant l’incident, car une fois l’attaque lancée, il reste peu de temps pour improviser.
Comment une PME se fait-elle attaquer ?
Selon la fiche de Cybermalveillance.gouv.fr, une attaque par rançongiciel fait généralement suite à une intrusion, par l’une de ces entrées :
- l’exploitation d’une faille de sécurité, par exemple dans un logiciel ou un équipement dont les correctifs n’ont pas été appliqués ;
- un accès à distance insuffisamment protégé : la fiche cite les NAS (stockage en réseau), le RDP (bureau à distance) et les VPN (réseaux privés virtuels) exposés sur Internet ;
- un hameçonnage (message qui imite un tiers pour pousser à cliquer ou à donner un mot de passe) qui compromet un compte ou un poste ;
- un programme malveillant (virus) installé sur une machine ; la fiche déconseille d’ailleurs d’installer des logiciels « piratés » ou d’origine douteuse, souvent piégés.
Trois autres points de la fiche méritent d’être connus. Les attaquants cherchent souvent à détruire les sauvegardes de la victime pour l’empêcher de restaurer ses données. Ils peuvent aussi copier les données pour menacer de les rendre publiques, ou ajouter d’autres moyens de pression : revendication publique, attaque contre le site internet, message aux clients. Enfin, l’attaque est généralement déclenchée quand l’activité est la plus faible, par exemple la nuit ou le week-end, pour avoir moins de chances d’être vue et interrompue.
Un exemple imaginé : le vendredi soir, un salarié ouvre une pièce jointe piégée. Pendant le week-end, l’attaquant explore le réseau, repère le disque de sauvegarde branché en permanence et le chiffre aussi. Le lundi matin, plus rien ne s’ouvre et la copie de secours est inutilisable. Cette histoire est inventée pour illustrer la mécanique ; elle ne décrit aucun client.
Quelles mesures comptent vraiment ?
La fiche liste douze mesures, dont les trois dernières sont qualifiées d’avancées. Pour une PME, voici celles qui, à notre avis, offrent le meilleur rapport entre effort et protection. La colonne « Effort estimé » est notre appréciation pour une petite structure : elle ne vient pas de la fiche.
| Mesure | Effort estimé | Ce qu’elle limite | N° dans la fiche |
|---|---|---|---|
| Sauvegardes avec copies déconnectées, restauration testée | Moyen | La perte des données même si tout le réseau est chiffré | 1 |
| Double authentification sur les accès extérieurs et les services en ligne | Faible | Qu’un mot de passe volé suffise pour entrer | 5 et 7 |
| Mises à jour de sécurité, d’abord sur ce qui est exposé à Internet | Faible à moyen | L’exploitation de failles déjà connues | 2 |
| Droits limités au strict nécessaire (« moindre privilège ») | Moyen | La propagation à tout le réseau depuis un seul compte | 6 |
| Mots de passe longs et différents, mots de passe par défaut remplacés | Faible | Les accès devinés ou réutilisés | 7 |
| Pare-feu et accès extérieurs restreints | Moyen | L’ouverture inutile de services sur Internet | 4 |
| Sensibilisation des équipes | Faible | Le clic sur un message suspect | 9 |
Les autres mesures de la fiche restent utiles : un antivirus ou un outil de détection sur chaque poste et serveur (mesure 3), pas de logiciels piratés (mesure 8) et, pour les structures qui en ont les moyens, la supervision des journaux, les interconnexions renforcées et la segmentation du réseau (mesures 10 à 12).
Les sauvegardes : la mesure décisive
La fiche recommande de réaliser des sauvegardes régulières des données, systèmes et applications critiques, en gardant des copies déconnectées, et de vérifier périodiquement que la restauration fonctionne. Elle suggère de fixer la fréquence en se demandant ce que coûterait la perte d’un jour, d’une semaine ou d’un mois de données : commandes, factures, productions, messages, rendez-vous.
La CNIL demande elle aussi des sauvegardes « hors ligne », à jour et testées, conservées à distance de l’environnement de production. Dans sa page sur les rançongiciels (23 avril 2021), elle relève des organismes sans aucune sauvegarde dans les cas les plus graves, et des restaurations qui ont duré plus de 48 heures à cause du volume de fichiers. D’où un conseil : chronométrez vos tests. Savoir que la restauration fonctionne ne dit pas combien de temps l’activité restera à l’arrêt.
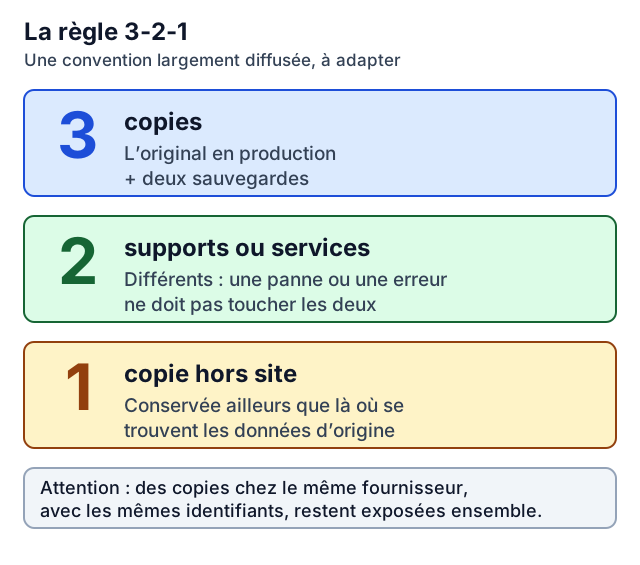
La règle 3-2-1 est une convention largement diffusée : trois exemplaires de vos données (l’original et deux sauvegardes), sur deux supports ou services différents, dont un conservé hors site. Face à un rançongiciel, ajoutez une condition : au moins une copie doit rester hors de portée d’un compte compromis. Un disque toujours branché au réseau, ou un service accessible avec les mêmes identifiants que le reste, ne compte pas comme copie déconnectée.
Notre article sur la règle 3-2-1 pour les sauvegardes détaille la mise en place pour un site ou une application.
Les comptes et la double authentification
La fiche demande d’activer la double authentification pour tous les accès extérieurs, y compris la télémaintenance (l’intervention à distance d’un prestataire), et pour les services hébergés sur Internet qui peuvent contenir des données critiques. Elle recommande aussi de remplacer les mots de passe par défaut des logiciels et des équipements, que les cybercriminels peuvent connaître. Notre guide sur la double authentification en entreprise explique par quels comptes commencer.
Mises à jour, droits et accès extérieurs
La fiche cible d’abord les équipements directement exposés à Internet : accès extérieurs, VPN, pare-feu. Elle demande de n’autoriser que les machines et services indispensables et de bloquer les accès extérieurs en dehors des plages d’activité normales (nuit, week-end, jours fériés). Les plus petites organisations qui n’ont pas de pare-feu peuvent déjà configurer de premières fonctions de filtrage dans l’interface de leur box Internet.
Pour les droits, elle recommande que chaque collaborateur n’ait que les accès nécessaires à ses tâches, et que l’administration des systèmes se fasse idéalement depuis des comptes ou des postes dédiés, sans accès à Internet. La CNIL ajoute de limiter les droits d’écriture sur les serveurs de fichiers : moins un compte peut écrire de dossiers, moins un rançongiciel qui s’en sert peut en chiffrer.
Les équipes
Un message suspect est l’une des portes d’entrée citées par la fiche. Un rappel régulier des consignes, avec des cas concrets, coûte peu : voir la sensibilisation à l’hameçonnage des salariés. Pour une session animée avec vos équipes, notre page sensibilisation à la cybersécurité décrit les formats possibles.
Que préparer avant l’incident ?
Les conseils de cette section sont les nôtres, sauf mention de la fiche. Une fiche d’urgence tient sur une page. Imprimez-la et gardez-en un exemplaire hors du réseau, car la messagerie et les serveurs peuvent être inaccessibles.
- Qui décide. Une personne qui coordonne, un remplaçant, et un modèle de journal pour noter l’heure, l’action et son auteur.
- Qui appeler. Prestataire informatique, hébergeur, banque, assureur avec son numéro de contrat et le délai de déclaration prévu au contrat, et l’assistance publique 17Cyber.
- Où sont les sauvegardes. Lesquelles sont déconnectées, qui sait les restaurer, et combien de temps a duré le dernier test.
- Les services indispensables. Facturation, prise de commande, téléphone, planning : pour chacun, la solution de secours à utiliser en attendant. Si vous avez un plan de continuité et de reprise d’activité, la fiche demande de l’activer.
- Les accès d’administration. Domaine, hébergeur, messagerie, comptes d’administration : où ils sont conservés hors du réseau principal, et qui peut s’en servir.
- Le message type. Un texte sobre pour les clients et partenaires, écrit à froid : ce qui s’est passé, ce qui est concerné, ce qu’ils doivent faire.
Testez cette fiche une fois par an avec un scénario simple : « le serveur de fichiers est chiffré, que fait-on lundi matin ? ». Profitez-en pour chronométrer une restauration complète sur des données réelles : le résultat donne la durée d’arrêt à prévoir, bien plus fiable qu’une estimation faite de tête.
Quels sont les premiers gestes en cas d’attaque ?
La fiche de Cybermalveillance.gouv.fr donne une chronologie claire, que cette liste reprend dans l’ordre.
- Couper les connexions à Internet du réseau attaqué. Si votre accès passe par une box, l’éteindre est une façon de le faire.
- Déconnecter les machines touchées : débrancher le câble réseau ou désactiver le Wi-Fi. Débrancher aussi les sauvegardes connectées au réseau pour éviter leur destruction.
- Ne pas éteindre les machines touchées, car des éléments de preuve présents dans leur mémoire seraient effacés. La fiche prévoit une exception : si le chiffrement est encore en cours, une extinction conservatoire doit être envisagée, de préférence par mise en veille prolongée.
- Ne pas rallumer les machines déjà éteintes dont les données ont peut-être été épargnées, pour qu’elles ne soient pas compromises à leur tour.
- Alerter votre prestataire informatique, ou faire un parcours d’assistance sur 17Cyber, un service proposé par la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr. Le site Cybermalveillance.gouv.fr permet aussi de trouver des professionnels en cybersécurité.
- Organiser la gestion de crise : la fiche recommande une équipe de crise, un registre des événements et des actions, une communication mesurée vers les clients et partenaires, et des solutions de secours pour les services indispensables. Dans une petite structure, l’équipe peut se limiter à une personne qui coordonne et une autre qui tient le registre.
- Conserver les preuves : journaux (logs) des solutions de sécurité, copies des postes ou serveurs touchés (à défaut, leurs disques durs), message de rançon et quelques fichiers chiffrés.
- Déclarer l’incident : plainte, assureur, CNIL (voir plus bas).
La remise en route vient ensuite : identifier l’origine de l’attaque et son étendue, chercher si une solution de déchiffrement existe, réinstaller des systèmes sains, restaurer depuis une sauvegarde antérieure à l’attaque dont vous êtes sûr qu’elle n’est pas infectée, changer les mots de passe, appliquer les mises à jour, puis remettre en service progressivement en surveillant. Pour le déchiffrement, la fiche cite le site No More Ransom d’Europol : ses outils peuvent fonctionner dans certains cas, mais le site précise qu’il n’existe pas de solution pour chaque type de rançongiciel.
Vous pouvez croiser des consignes plus anciennes sur l’extinction : la page de la CNIL sur les rançongiciels, datée du 23 avril 2021, cite parmi ses réflexes d’éteindre l’ensemble des machines. La fiche de Cybermalveillance.gouv.fr, mise à jour le 7 mai 2026, recommande de ne pas les éteindre, sauf chiffrement en cours, pour ne pas perdre les preuves en mémoire. Nous suivons la fiche la plus récente. Ce guide ne couvre pas tous les cas : si l’attaque est en cours ou complexe, passez par 17Cyber ou par un professionnel avant d’agir seul. Pour les réflexes valables pour toute cyberattaque, voir aussi les premiers réflexes en TPE.
Faut-il payer la rançon ?
Non, recommande Cybermalveillance.gouv.fr. Ses raisons : vous n’êtes pas certain de récupérer vos données, ni que les données volées ne seront pas publiées ou utilisées à des fins frauduleuses ; vous encourageriez les cybercriminels à surenchérir ou à vous attaquer de nouveau ; et vous financeriez le développement de leur activité. La CNIL et No More Ransom donnent le même conseil : un paiement ne garantit pas la restitution des données.
Cette recommandation ne juge pas les victimes. Elle explique pourquoi un paiement reste un pari. Si la question se pose vraiment, parlez-en avant toute décision à un professionnel (l’assistance 17Cyber, un prestataire spécialisé) et à votre assureur, dont le contrat peut prévoir une assistance.
Qui prévenir, et dans quels délais ?
Deux délais de 72 heures existent, et ils ne se confondent pas : l’un conditionne l’indemnisation par une assurance « cyber », l’autre concerne la notification à la CNIL.
| Interlocuteur | Pourquoi | Délai à respecter |
|---|---|---|
| Police, gendarmerie ou procureur de la République | Déposer plainte en fournissant toutes les preuves | Avant la réinstallation des appareils touchés ; 72 heures si vous avez une assurance « cyber » (voir ci-dessous) |
| Assureur | Déclarer le sinistre et voir quelle assistance le contrat prévoit | Non précisé par la fiche : voir votre contrat |
| CNIL | Notifier la violation si des données personnelles sont concernées et qu’elle présente un risque pour les personnes (en cas de doute, notifier) | Dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance |
Pour l’assurance, la fiche indique que la loi n° 2023-22 du 24 janvier 2023 (article 5) impose, avec une assurance spécifique « cyber », de déposer plainte dans les 72 heures à compter de la connaissance de l’attaque pour pouvoir être indemnisé. Relisez aussi votre contrat : il peut fixer ses propres délais.
Pour la CNIL, sa page de notification précise la marche à suivre. Une violation de données personnelles est une perte de disponibilité, d’intégrité ou de confidentialité de ces données, accidentelle ou illicite : des fichiers chiffrés et inutilisables sont donc concernés, même si rien n’est sorti de l’entreprise.
- Dans tous les cas, documentez l’incident en interne : nature de la violation, catégories et nombre approximatif de personnes et d’enregistrements concernés, conséquences probables, mesures prises ou prévues.
- Notifiez la CNIL si la violation présente un risque pour les droits et libertés des personnes. En cas de doute, la CNIL conseille de notifier.
- Si les informations manquent, une notification en deux temps est possible : une notification initiale dans les 72 heures si possible, puis une notification complémentaire. Si le délai est dépassé, expliquez les raisons du retard.
- En cas de risque élevé, les personnes concernées doivent aussi être informées.
Quand les données ont également été copiées par l’attaquant, la CNIL considère que la violation prend la forme d’une fuite de données, avec un risque a priori plus important, qui exige au moins une notification.
Repères vérifiés le 8 novembre 2026 : Cybermalveillance.gouv.fr, fiche « Rançongiciel ou ransomware » (mise à jour le 7 mai 2026), CNIL, notifier une violation de données personnelles, CNIL, rançongiciels : comment limiter les risques (page du 23 avril 2021), 17Cyber et No More Ransom. Le texte de la loi n° 2023-22 sur Légifrance n’a pas été relu : l’obligation de plainte dans les 72 heures pour l’assurance est citée d’après la fiche.
Questions fréquentes
Un antivirus suffit-il à me protéger ?
Non. La fiche de Cybermalveillance.gouv.fr recommande une protection contre les programmes malveillants (antivirus ou outil de détection plus avancé) sur les postes et les serveurs, mais comme une mesure parmi douze. Les sauvegardes déconnectées, les mises à jour, la double authentification et la limitation des droits restent indispensables.
Peut-on récupérer ses fichiers sans payer ?
Parfois. La fiche cite le site No More Ransom, qui propose des outils de déchiffrement pour certaines familles de rançongiciels, mais il n’existe pas de solution pour chaque type. Le plus fiable reste une sauvegarde saine antérieure à l’attaque, d’où l’importance de tester la restauration.
Faut-il éteindre les ordinateurs tout de suite ?
En règle générale non : débranchez-les du réseau mais laissez-les allumés pour préserver les preuves présentes en mémoire. La fiche prévoit une exception si le chiffrement est en cours : une extinction conservatoire doit alors être envisagée, de préférence par mise en veille prolongée. Dans le doute, appelez votre prestataire ou passez par 17Cyber.
Faut-il prévenir la CNIL si mes fichiers sont seulement chiffrés, sans copie ?
Oui, dès que la violation présente un risque pour les personnes : des fichiers chiffrés et inutilisables comptent comme une violation. La CNIL traite la perte de disponibilité de données personnelles comme une violation, et cite l’exemple d’un établissement de santé dont les données chiffrées, restées sur ses serveurs, étaient devenues inutilisables : cet établissement doit notifier la CNIL et informer les personnes, le risque étant présumé pour des données de santé. Pour d’autres données, le critère est le risque pour les personnes concernées. Documentez l’incident dans tous les cas et, en cas de doute, notifiez.
Mon site internet est-il concerné ?
Un rançongiciel touche d’abord les postes et les serveurs d’un réseau, mais un site hébergé sur un serveur compromis peut l’être aussi. Pour un site vitrine ou WordPress, des sauvegardes séparées de celles de l’hébergeur et des mises à jour régulières limitent le risque. Notre offre de maintenance et sécurité couvre ce volet.
Une attaque se prépare avant qu’elle n’arrive : copies déconnectées, accès protégés, fiche d’urgence à jour. Pour faire le point sur votre dispositif, notre page cybersécurité présente les accompagnements possibles. Le diagnostic cybersécurité, qui passe en revue le site, la messagerie, les comptes et les sauvegardes, est proposé à partir de 490 € HT, et l’audit de sécurité de site à partir de 390 € HT. Le premier échange est gratuit : écrivez-nous depuis la page contact, sans joindre de mot de passe ni de document sensible, nous répondons sous 24 h.
Sources citées
- fiche de Cybermalveillance.gouv.fr sur les rançongiciels (cybermalveillance.gouv.fr)
- page sur les rançongiciels (cnil.fr)
- 17Cyber (17cyber.gouv.fr)
- No More Ransom (nomoreransom.org)
- page de notification (cnil.fr)
Comprendre les notions de ce guide
Retrouvez les définitions, exemples et limites de ces concepts dans notre lexique IA.
Pour mettre ces idées en pratique
Découvrez les accompagnements WebAiLab en lien avec le sujet de cet article.
- Faire le point sur vos sauvegardes et vos accès
Diagnostic des comptes, de la messagerie, du site et des copies de secours, avec un plan d’action priorisé.
- Préparer vos équipes aux messages piégés
Une session courte sur l’hameçonnage, les pièces jointes et le signalement d’un incident.
Partagez cet article
Aidez vos collègues à découvrir ce contenu
Parlons de votre projet
Décrivez-nous votre besoin : nous vous répondons sous 24 h, sans engagement.
Articles similaires
Continuez votre lecture avec ces articles connexes
Cyberattaque en TPE : premiers réflexes et bons contacts
Que faire d’abord après une cyberattaque ? Premiers réflexes, ressources publiques (Cybermalveillance.gouv.fr, ANSSI, 17Cyber) et moment de porter plainte.
NIS2 : une PME est-elle concernée ?
Votre PME relève-t-elle de la directive NIS2 ? Secteurs visés, seuils de taille, état de la transposition en France et mesures de base utiles.
Audit de sécurité d’un site web : la checklist pour PME
Checklist d’audit de sécurité d’un site web de PME : mises à jour, extensions, comptes admin, HTTPS, en-têtes HTTP, formulaires et sauvegardes à vérifier.